登录社区云,与社区用户共同成长
邀请您加入社区
本文介绍了5个GitHub热榜上的AI安全项目,包括自主白盒渗透测试工具Shannon、黑盒AI安全测试框架PentestAgent、AI Agent实时监护者Adrian、OSINT自动化平台SpiderFoot以及LLM Agent安全评估库Giskard。这些工具展示了AI如何重塑网络安全攻防边界,从辅助工具进化为执行主体,并探讨了AI安全对抗速度、归因困难、技能重塑等未来趋势,为安全从业者
C++内存管理的艺术,是从程序员肩负全部责任的手动驾驭,发展到与语言特性深度融合的智能自动化。这条优雅之道的核心在于利用对象的生命周期来管理资源。通过深刻理解并熟练运用RAII和智能指针,程序员可以摆脱底层内存管理的沉重负担,将更多精力集中在逻辑实现上,从而编写出既高效又健壮的程序。这不仅是一种技术,更是一种体现C++设计哲学的编程艺术。
本文为普通网站开发者提供CSP(内容安全策略)配置指南,帮助防御XSS攻击、拦截恶意资源并优化加载速度。文章详细介绍了CSP的核心指令(如script-src、img-src等)及其常用值,并给出SpringBoot和Node.js Express框架的完整实现代码,支持多域名和通配符配置。同时指出了常见配置误区,如通配符滥用、遗漏data资源等,并提供了测试方法和通用模板。通过合理配置CSP,开
本文介绍了一种上下文感知的反射型XSS漏洞扫描引擎设计。通过分析HTML标签、属性和JavaScript字符串等不同上下文,设计针对性的探测Payload,并验证其是否成功破坏语法结构。文中提供了Python实现代码,包含Payload库生成、参数注入和响应检测功能。该引擎能够更精准地识别XSS漏洞,但仍存在Payload库有限、不支持DOM渲染和POST请求等局限性。最后指出存储型XSS是更危险
本文介绍了一种检测存储型XSS漏洞的两阶段自动化扫描方法。存储型XSS比反射型XSS危害更大,其恶意代码会永久存储在服务器数据库中,对所有访问者造成威胁。检测方案分为:1)发现表单并注入唯一标识的XSS测试载荷;2)重新爬取网站检查载荷是否被存储和反射。文章提供了完整的Python实现代码,包括表单发现、载荷注入和验证流程。该方案模拟了专业渗透测试人员的工作流程,能系统性地检测这类高危漏洞。作者特
本文深入解析DOM型XSS漏洞的客户端特性及其检测难点,提出基于Selenium无头浏览器的自动化解决方案。文章详细介绍了DOM-XSS的工作原理(源到汇点机制),对比传统扫描器的局限性,并完整展示了使用Python+Selenium构建检测工具的过程,包括环境配置、代码实现及测试方法。该方案通过模拟真实浏览器行为,在内存中执行JavaScript并检测DOM变化,有效解决了DOM-XSS难以被发
本文将构建一个“过滤器分析器”模块,它会主动地向目标参数发送一系列精心设计的“探针”,以分析服务器端的过滤器或WAF究竟是如何反应的:是拦截、移除、还是编码了我们的特殊字符和关键词?在获取到这份“防御图纸”后,我们就能制定出更具针对性的绕过策略,智能地从我们庞大的Payload库中,筛选出最有可能成功的攻击向量,从而将扫描器从“散弹枪”升级为“狙击步枪”。
文章摘要: 本文从前端开发视角解析DOM型XSS漏洞,重点讲解其与反射型/存储型XSS的核心区别(客户端DOM解析触发),并列举Vue/React中的高危场景: Vue的v-html滥用:直接渲染未过滤的用户内容会执行恶意脚本,建议改用v-text或DOMPurify过滤 React的dangerouslySetInnerHTML:需配合HTML净化库使用 防御方案:避免innerHTML/doc
Java 开发者在转向 Web 安全领域时具备天然优势,包括对代码的理解、框架熟悉度和业务视角。文章提出三个可复用的 Java 技能转化方案:1) 将 Spring 框架经验用于分析安全漏洞,如路径遍历和权限绕过;2) 利用 JDBC/MyBatis 经验挖掘 SQL 注入问题;3) 通过 Tomcat 配置知识排查服务器安全风险。实战部分展示了如何用 Java 代码修复漏洞(如白名单校验、预编译
本文重点解析DOM型XSS漏洞这一前端专属安全问题,通过两个典型Vue案例(v-html富文本渲染和动态路由参数处理)展示其危害原理,并提供实用防御方案。案例1分析未过滤v-html如何执行恶意脚本窃取用户信息,建议使用DOMPurify库过滤富文本;案例2揭示路由参数直接插入DOM的风险,强调应进行入参过滤并避免使用innerHTML等危险API。文章强调DOM型XSS完全由前端触发且不经过后端
``java。
本文介绍了一个针对Python开发者转型安全开发的3天学习计划,通过开发支持SSH/MySQL/FTP服务的弱口令爆破工具快速入门。该工具具备多线程加速、进度可视化、结果导出等功能,复用了Python开发者熟悉的requests、threading等库。文章详细拆解了3天开发计划:第1天完成SSH爆破模块,第2天扩展MySQL/FTP支持并优化多线程,第3天添加进度条和结果导出功能。这个实战项目既
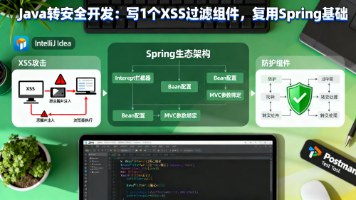
本文介绍如何利用Java开发者熟悉的Spring技术栈开发企业级XSS过滤组件,帮助转型安全开发。该组件基于Spring MVC拦截器和HttpServletRequestWrapper实现,覆盖普通表单参数和HTML富文本两种场景的XSS防护,无需修改现有业务代码即可集成到Spring Boot项目。开发过程分为3步:1)引入Jsoup依赖处理HTML过滤;2)编写XSS过滤工具类,提供参数转义
在 Python 开发中,注入攻击如 SQL 注入(SQLi)和跨站脚本(XSS)是常见的安全威胁。SQLi 允许攻击者通过恶意输入操纵数据库查询,而 XSS 则让攻击者在用户浏览器执行恶意脚本。ORM 如 SQLAlchemy 或 Django ORM 自动处理参数化,减少手动 SQL 编写。实践中,结合代码审查和安全测试,构建健壮的 Python 应用。XSS 攻击发生在用户输入被直接输出到
## 6. 字符串索引越界异常(StringIndexOutOfBoundsException)### 2. 数组越界异常(ArrayIndexOutOfBoundsException)System.out.println(str.length());### 1. 空指针异常(NullPointerException)char ch = str.charAt(5);// 遍历时删除元素。
观察发现,当 OWASP Java HTML Sanitizer 的。
摘要: 本文深入解析了跨站脚本攻击(XSS)的原理、类型及防御方法。XSS是一种常见的前端安全漏洞,攻击者通过注入恶意脚本窃取用户数据或破坏网页功能。文章详细介绍了三种XSS类型:存储型(恶意脚本存储在服务器)、反射型(通过URL参数触发)和DOM型(前端直接解析恶意输入),并通过Java代码示例展示漏洞成因及修复方案(如输出编码、输入校验)。最后提供了通用防御策略和简易Java版XSS检测工具,
本文深入解析了Web安全中常见的跨站脚本攻击(XSS),包括存储型、反射型和DOM型三种类型,并分别通过Java代码示例演示漏洞原理与修复方案。文章指出XSS攻击通过注入恶意脚本窃取用户数据或破坏页面功能,详细分析了未过滤输入、未编码输出等常见漏洞成因。针对每种XSS类型提供了具体防御措施,如使用OWASP编码库、安全API和CSP策略等。最后还附赠了一个简单的Java版XSS检测工具代码,帮助开
<scritp>alter("xss")</scritp>
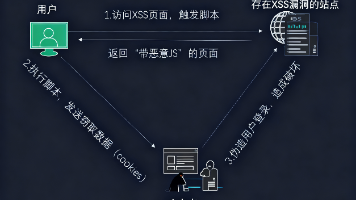
跨站脚本攻击(Cross-Site Scripting,简称 XSS),指的是攻击者将恶意 JavaScript 脚本注入网页,当用户浏览时,在用户浏览器中执行,达到窃取数据、劫持操作、破坏界面的目的。。
Vue.js 内置了多层 XSS 防护机制,默认对所有动态内容进行 HTML 转义,包括文本插值({{}})和属性绑定(v-bind)。核心防护措施通过 escapeHTML 函数实现特殊字符转义,并在编译阶段对文本节点进行安全处理。虽然 v-html 指令存在直接插入 HTML 的风险,但可通过只使用可信内容或集成消毒库(如 DOMPurify)来确保安全。服务器端渲染时同样会进行内容转义,并检
innerHTML 不安全」= 永远用 DOMPurify 或零 innerHTML 替代。让净化成为习惯,让 XSS 永远进不来!最后问候亲爱的朋友们,并邀请你们阅读我的全新著作📚《 React开发实践:掌握Redux与Hooks应用 》
Claude扩展漏洞可被任意网站零点击注入恶意提示,窃取数据。