Python 依赖冲突排查两小时?用 virtualenv 和 pipdeptree 实现环境秒级回溯定位
本文摘要:你为本地运行的 AI Agent 项目更新了一个新功能包,重启服务后,熟悉的报错出现:ImportError: cannot import name 'xxx' from 'somepackage'。回滚更新、反复重启,时间悄然流逝,却仍难以确定是哪个包、哪个版本在暗中破坏了依赖链。本文提出一种基于环境快照与依赖树对比的排查方法,对于因包版本静默降级或约束冲突导致的导入失败,能在较短时间内锁定问题根源。
一、问题与结论
问题:在依赖关系复杂的 Python 项目中,使用 pip install 更新或新增包后,可能引发其他包的导入失败。故障表象(ImportError)与根本原因(版本冲突)之间存在信息断层,导致排查耗时长。
结论:
1. 根因:自 pip 20.3 起,其新版依赖解析器会尝试寻找一组满足所有约束的包版本组合。当无法满足时,可能静默降级或升级某些关键包,从而埋下隐患。
2. 方案核心:virtualenv 用于创建隔离环境并生成可追溯的依赖快照;pipdeptree 用于可视化当前环境实际解析后的依赖关系树。
3. 效果:通过对比“健康环境”与“故障环境”的依赖列表和依赖树,可以清晰看到版本变化及其依赖关系,定位冲突方。
4. 边界:此方案依赖包元数据(如 Requires 字段)的准确性。对于代码中未声明的“软依赖”(例如通过 try-except 导入可选库)、循环依赖或运行时生成的依赖,工具本身无法检测。
二、排查流程与工具选择
为什么选择 virtualenv + pipdeptree?
这是一个面向事后诊断的组合,其价值不在于预防,而在于提供清晰的环境状态对比视角。
virtualenv的作用:创建隔离的虚拟环境,核心价值在于固化状态。在健康环境下使用pip freeze生成依赖列表作为基线;故障出现后,在故障环境再次导出列表。两份文本的差异是核心线索。pipdeptree的作用:pip freeze只提供扁平的包列表,无法解释版本为何改变。pipdeptree能构建依赖树,直观显示包之间的依赖关系,从而揭示版本降级的传递路径。- 与
pip check对比:pip check只能检查当前环境依赖是否满足,无法构建关系图,定位能力较弱。
三、关键原理
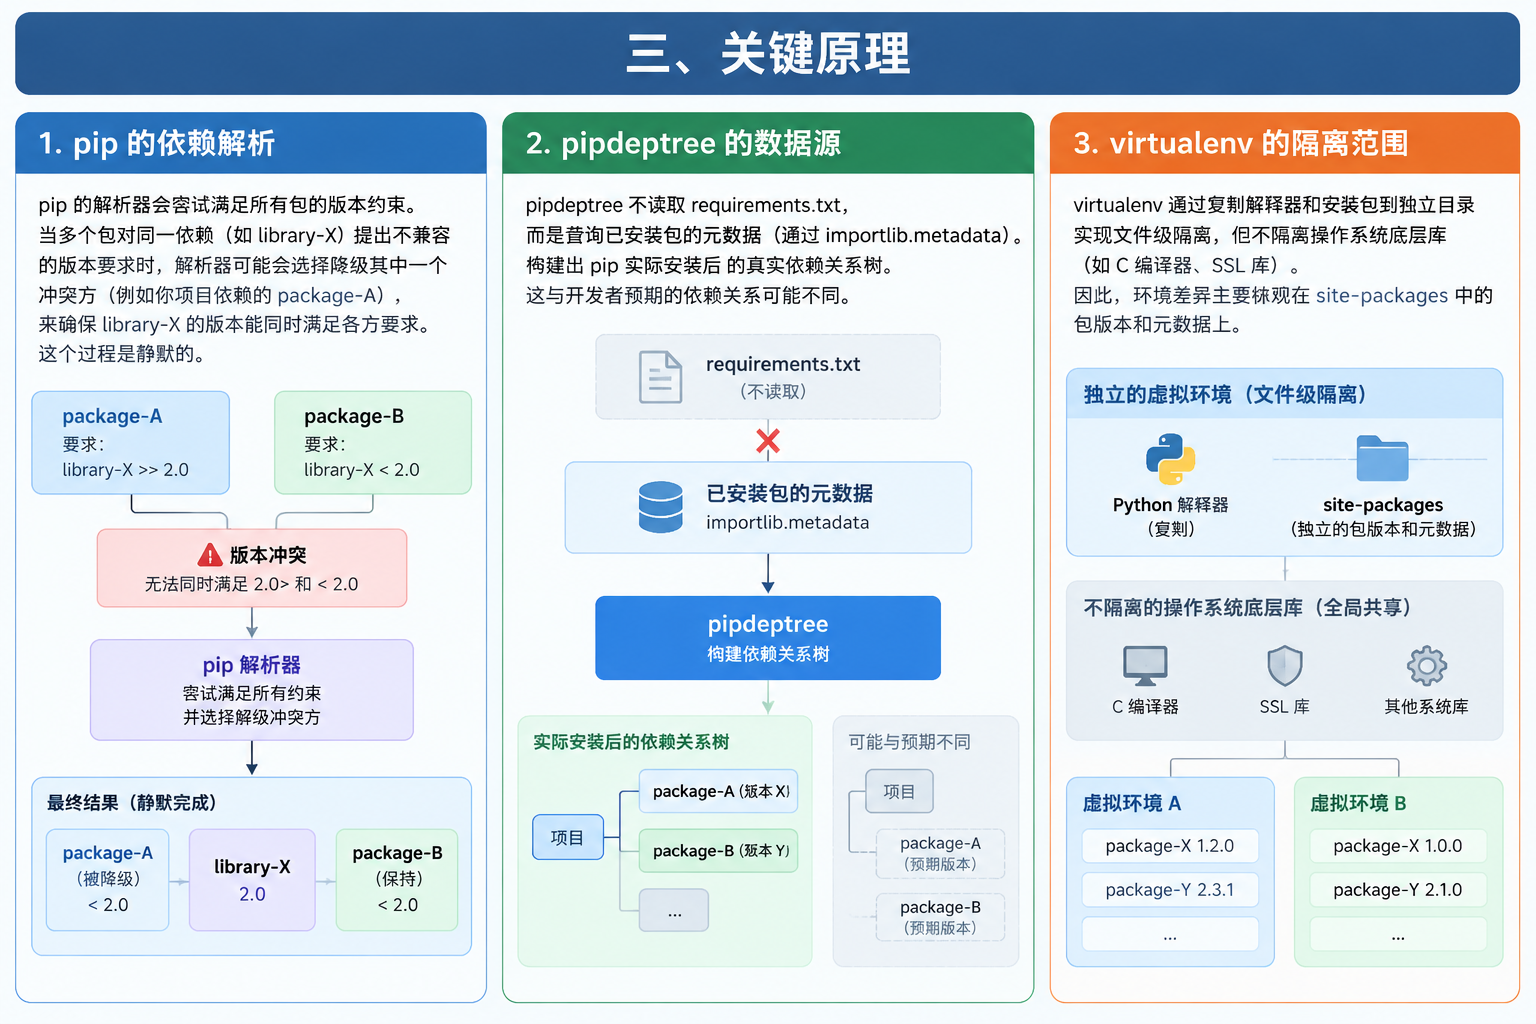
- pip 的依赖解析:pip 的解析器会尝试满足所有包的版本约束。当多个包对同一依赖(如
library-X)提出不兼容的版本要求时,解析器可能会选择降级其中一个冲突方(例如你项目依赖的package-A),来确保library-X的版本能同时满足各方要求。这个过程是静默的。 pipdeptree的数据源:它不读取requirements.txt,而是查询已安装包的元数据(通过importlib.metadata),构建出 pip 实际安装后的真实依赖关系树。这与开发者预期的依赖关系可能不同。virtualenv的隔离范围:它通过复制解释器和安装包到独立目录实现文件级隔离,但不隔离操作系统底层库(如 C 编译器、SSL 库)。因此,环境差异主要体现在site-packages中的包版本和元数据上。
四、可运行示例:模拟与定位版本冲突
场景:你的项目依赖 package-a==1.0。安装新包 new-feature-pkg 后,项目启动报错,提示缺少 package-a 的某个旧版本特性。
步骤:
-
创建健康环境并生成基线快照:
```bash
python -m venv healthy_env
source healthy_env/bin/activate # Linux/macOS
# healthy_env\Scripts\activate # Windowspip install package-a==1.0
pip freeze > healthy_requirements.txt
``` -
在故障环境中复现问题(可在同一环境或新建环境):
bash # 在同一个或另一个环境操作 pip install new-feature-pkg
注:此处new-feature-pkg为演示用虚构包名。在实际排查中,请替换为你正在安装或更新的包名。 -
使用工具诊断:
bash pip install pipdeptree pipdeptree -p package-a
以下输出为基于排查原理的推演,并非真实运行结果,用于说明工具输出如何提供线索。
package-a==0.9.0 # 注意:版本被降级 ├── new-feature-pkg [required: >=0.5, installed: 1.0] └── ... -
对比快照,分析冲突:
bash pip freeze > broken_requirements.txt diff healthy_requirements.txt broken_requirements.txt
关键差异可能显示:
diff < package-a==1.0 > package-a==0.9.0
分析:结合pipdeptree输出,可以推断new-feature-pkg的依赖可能要求package-a<1.0或一个与1.0不兼容的版本范围。pip 解析器为满足其约束,降级了package-a。 -
验证与修复:
尝试显式指定版本,迫使 pip 报告冲突:
bash pip install package-a==1.0 new-feature-pkg
如果失败,pip 的错误信息会明确指出冲突的版本约束,至此冲突关系完全清晰。解决方法可能是升级new-feature-pkg到兼容版本,或寻找其替代品。
五、方案的局限与替代方案
局限性:
1. 元数据不准确:如果包的 setup.py 未正确声明所有运行时依赖,pipdeptree 的依赖树将不完整,可能误导排查方向。
2. 复杂依赖图:当依赖树庞大或存在循环依赖时,分析 pipdeptree 输出会变得困难。
3. 系统库问题:此方案无法诊断因操作系统底层库版本不一致导致的运行时错误。
替代方案:
1. pip check:更轻量的检查命令,能快速报告依赖是否满足,但无法提供依赖关系图,适合快速验证。
2. pip-tools (pip-compile):侧重于前期预防。它通过编译一个 requirements.in 文件生成一个完全锁定、带哈希值的 requirements.txt,旨在实现“可复现的构建”。与本文的“事后排查”思路互补。
3. Poetry / PDM:现代化的包管理器,内置了更强大的依赖解析器和锁文件机制,能从根本上减少冲突。但将现有项目迁移到这些工具需要成本,并涉及工作流的改变。
思考
- 在持续集成/持续部署(CI/CD)流程中,是应定期生成
pipdeptree快照作为构建产物的一部分用于审计,还是仅依赖requirements.txt锁定版本? - 当两个必需的第三方包存在不可调和的底层依赖冲突(且均无合适更新版本)时,除了放弃其中一个,还有哪些基于工程实践的隔离或封装策略?
参考资料
- pip 官方文档 - 依赖解析:https://pip.pypa.io/en/stable/user_guide/#dependency-resolution
- virtualenv 官方文档:https://virtualenv.pypa.io/
- pipdeptree PyPI 页面:https://pypi.org/project/pipdeptree/

Agent 垂直技术社区,欢迎活跃、内容共建。
更多推荐


 4
 0
- 0


 已为社区贡献3条内容

所有评论(0)