Agent 敢开写权限吗?——AI 自主写代码的安全边界与工程实践
1. 引言:一个让开发者纠结的问题
当 AI 编程助手越来越强大,一个现实问题摆在面前:要不要给 Agent 开放文件写权限?开,担心它改坏代码;不开,又发挥不出自动化能力。本文从风险、场景、权限设计和工程实践四个维度,系统梳理 Agent 写权限的边界与落地方法。
2. Agent 写权限的本质:从「建议」到「执行」
理解写权限,先要看清 Agent 工作模式的转变:从只读分析、给出建议,到直接修改文件、执行命令。这一转变带来效率提升,也带来新的风险维度。
- 只读模式:Agent 只能阅读代码、检索信息、给出修改建议,由开发者手动落地。
- 写权限模式:Agent 可以直接编辑文件、创建新文件、运行命令,自主完成闭环任务。
- 关键差异:写权限让 Agent 从「参谋」变成「执行者」,责任边界随之改变。
3. 开写权限的风险清单
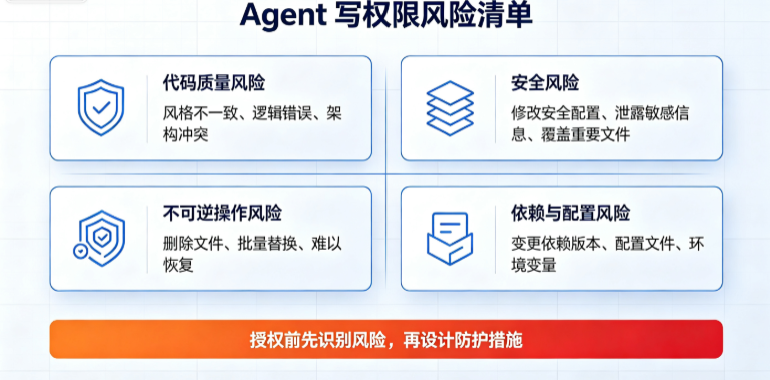
在决定是否开放写权限前,先看清潜在风险,才能设计对应的防护措施。
3.1 代码质量风险
Agent 可能生成风格不一致、逻辑有误或与现有架构冲突的代码,尤其在大型遗留项目中风险更高。
3.2 安全风险
写权限可能被用于修改安全配置、注入恶意代码、泄露密钥,或在不经意间覆盖重要文件。
3.3 不可逆操作风险
删除文件、批量替换、格式化整个目录等操作一旦出错,可能造成难以恢复的损失。
3.4 依赖与配置风险
Agent 可能擅自修改依赖版本、配置文件或环境变量,导致构建失败或运行时异常。
4. 什么场景适合开写权限
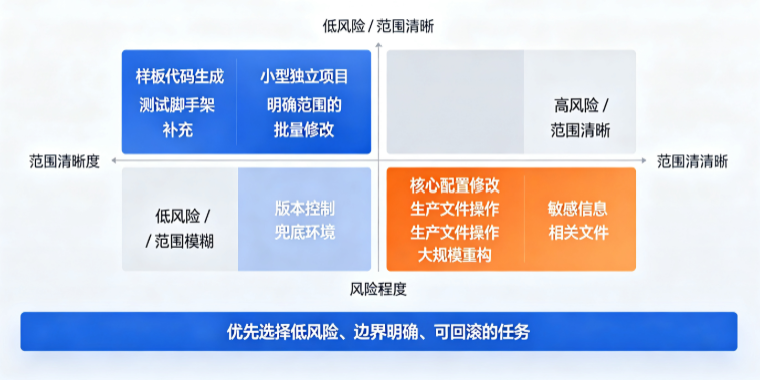
并非所有任务都需要写权限,也并非所有项目都适合开放。以下场景相对适合。
- 样板代码生成:创建新模块、接口定义、测试脚手架等低风险重复性工作。
- 小型独立项目:代码量小、结构清晰、无历史包袱的个人项目或原型验证。
- 明确范围的批量修改:如统一命名规范、补充注释、修复已知格式问题。
- 有版本控制兜底的环境:Git 等版本控制完善,出错可随时回滚。
5. 权限设计:给 Agent 划定安全边界
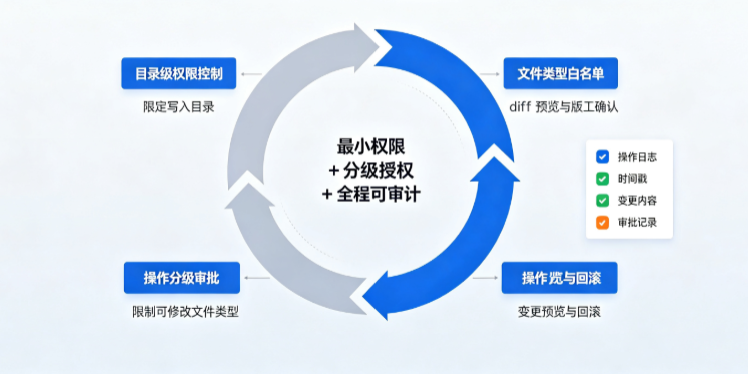
开放写权限不等于放任不管,核心思路是「最小权限 + 分级授权 + 全程可审计」。
5.1 目录级权限控制
只允许 Agent 在指定目录内写入,禁止触碰核心配置、密钥文件或生产环境目录。
5.2 文件类型白名单
限制可修改的文件类型,例如只允许改源码和测试文件,禁止修改配置文件、锁文件等。
5.3 操作分级审批
低风险操作(如新增文件)自动执行,高风险操作(如删除文件、批量替换)需人工确认。
5.4 变更预览与回滚
每次写入前生成 diff 预览,写入后保留变更记录,支持一键回滚到任意历史版本。
6. 工程实践:安全开放写权限的落地方法
理论之外,落地需要具体的手段和流程配合。
6.1 用版本控制做最后防线
所有 Agent 的写入都通过 Git 分支进行,合并前经过代码评审,确保任何错误都可回退。
6.2 沙箱环境先行验证
在隔离的沙箱或容器中让 Agent 执行写操作,验证通过后再同步到真实代码库。
6.3 自动化测试兜底
Agent 每次写入后自动运行单元测试和静态检查,第一时间发现引入的问题。
6.4 建立操作审计日志
记录 Agent 的每一次读写操作、时间戳和变更内容,便于事后追溯和复盘。
7. 实战案例:一个渐进式开放写权限的路径
以一个中型 Java 项目为例,展示如何分阶段开放写权限。
- 第一阶段:只读模式,Agent 负责代码分析和修改建议,人工落地。
- 第二阶段:开放测试目录写权限,让 Agent 自动生成和补充单元测试。
- 第三阶段:开放新增文件权限,允许 Agent 创建新模块和接口实现。
- 第四阶段:在评审和测试机制完善后,开放存量代码修改权限。
8. 总结与建议
Agent 敢不敢开写权限,答案不是简单的「敢」或「不敢」,而是「在什么条件下敢」。核心原则是:权限越小越好、变更全程可审计、出错随时可回滚。建议从低风险场景起步,逐步建立信任,再扩大授权范围。
最终,写权限的开放程度应当与团队的工程成熟度、项目的风险承受能力相匹配,在效率与安全之间找到适合自己的平衡点。

Agent 垂直技术社区,欢迎活跃、内容共建。
更多推荐

 4
 0
- 0


 已为社区贡献1条内容

所有评论(0)